Immer mehr Unternehmen nutzen Claude-AI-Tools — von Claude Chat und Claude Code bis zu Browser- und Office-Integrationen — um die Produktivität über Abteilungen hinweg zu steigern. Viele Führungsteams zögern jedoch über dieselbe Frage: Welche rechtlichen Anforderungen müssen erfüllt sein, bevor Mitarbeitende diese Tools mit Unternehmensdaten nutzen dürfen?
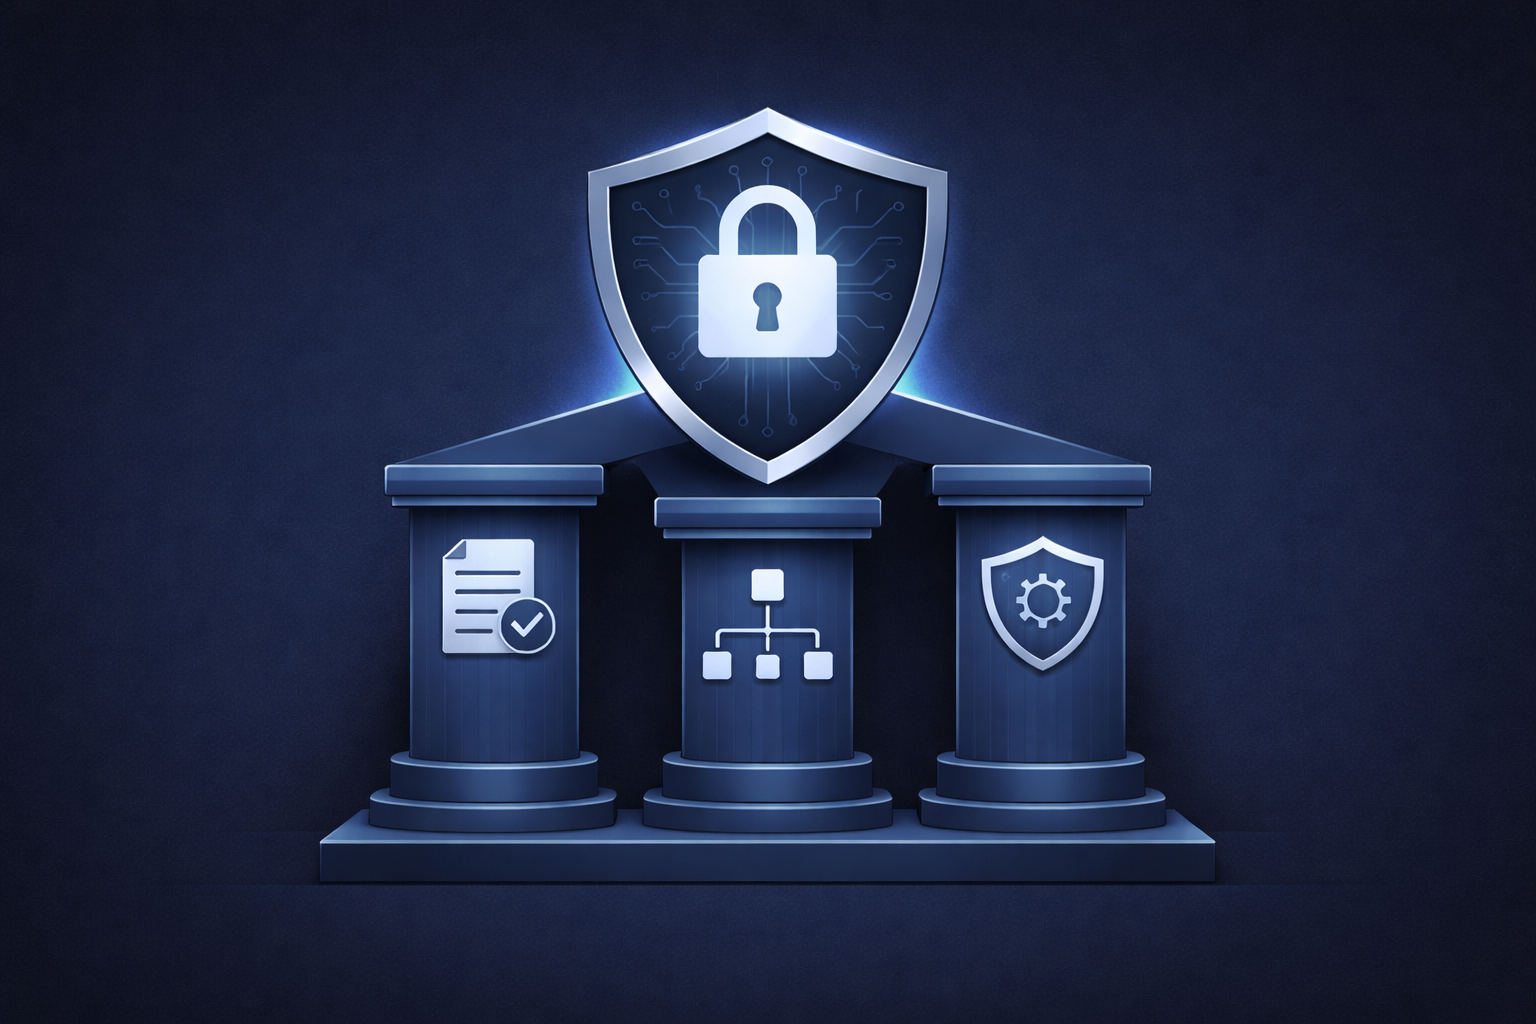
Die gute Nachricht ist: Der Einsatz von Claude und weiteren AI-Tools ist rechtlich machbar und verwaltbar — vorausgesetzt, Unternehmen implementieren die richtigen vertraglichen, organisatorischen und technischen Schutzmaßnahmen. Dieser Artikel führt euch durch diese drei Säulen, beantwortet eine häufig gestellte Frage zur Vertragsauslegung und gibt praktische Hinweise, was vor einem Rollout eingeführt werden sollte.
Das eigentliche Risiko liegt nicht in der Technologie — sondern in ihrer Nutzung
Die primären rechtlichen Risiken bei der Enterprise-AI-Bereitstellung gehen nicht von den AI-Modellen selbst aus. Sie entstehen in drei Bereichen, die Unternehmen kontrollieren können:
- Verarbeitung sensibler Daten — personenbezogene Daten, vertrauliche Geschäftsinformationen oder Kundendaten, die ohne angemessene Schutzmaßnahmen in ein AI-System gelangen
- Bestehende vertragliche Einschränkungen — Kundenverträge, die die Nutzung von AI-Tools oder Unterauftragsverarbeitern bei der Leistungserbringung verbieten oder einschränken könnten
- Unkontrollierte Mitarbeitende-Nutzung — Mitarbeitende, die AI-Tools ohne klare Richtlinien darüber nutzen, welche Daten sie eingeben dürfen und welche nicht
Das Verständnis dieser Risikokategorien ist der erste Schritt zu einem strukturierten und konformen AI-Rollout.
Säule 1: Vertragliche Maßnahmen
Eine rechtlich fundierte AI-Bereitstellung erfordert Anpassungen in vier vertraglichen Beziehungen.
Kundenverträge
Bevor ihr ein AI-Tool einführt, das möglicherweise Kundendaten verarbeitet, müsst ihr eure bestehenden Kundenvereinbarungen überprüfen. Die Schlüsselfrage ist, ob aktuelle Vertraulichkeitsverpflichtungen oder Datenschutzbeschränkungen die Nutzung von AI-gestützten Unterauftragsverarbeitern verbieten — oder verbieten könnten.
In der Praxis bedeutet dies:
- Überprüfung bestehender Verträge auf pauschale AI-Verbote oder restriktive Vertraulichkeitsklauseln
- Aktualisierung des Vertrags-Playbooks, um sicherzustellen, dass neue Vereinbarungen pauschale AI-Verbote nicht akzeptieren, wo sie unnötig sind
- Änderung von Datenverarbeitungsvereinbarungen (DPA) für neue Kunden, um AI-Anbieter wie Anthropic als Unterauftragsverarbeiter einzubeziehen
- Benachrichtigung bestehender Kunden über neue Unterauftragsverarbeiter gemäß den in jeder DPA festgelegten Zeitplänen — normalerweise mindestens 30 Tage im Voraus
AI-Anbieter- und Unterauftragsverarbeiter-Vereinbarungen
Auf der Anbieterseite müsst ihr sicherstellen, dass wirksame DPAs mit Standardvertragsklauseln (SCC) mit Anthropic und allen Middleware-Anbietern (wie API-Gateways oder Integrations-Plattformen) vorhanden sind. Diese Vereinbarungen sollten Haftung, Gewährleistungen und Vertraulichkeitsverpflichtungen ansprechen. Wenn ein Middleware-Tool breiten Zugriff auf interne Systeme hat, ist eine tiefergehende Datenschutz-Überprüfung ratsam.
Arbeitsvertragliche Vereinbarungen
Datenschutzrichtlinien für Mitarbeitende müssen aktualisiert werden, um widerzuspiegeln, wie AI-Tools Mitarbeitendaten verarbeiten. Darüber hinaus solltet ihr eine dedizierte AI-Nutzungsrichtlinie implementieren, die Folgendes definiert:
- Welche Datenkategorien Mitarbeitende mit AI-Tools verwenden dürfen und welche nicht
- Obligatorische Schulungsanforderungen
- Klare Verbote für hochriskante Anwendungsfälle, einschließlich vieler HR-Anwendungsfälle (z. B. CV-Screening, Bewertung von Bewerbern oder Mitarbeitenden durch AI, Mitarbeitenden-Überwachung und AI-gestützte Entscheidungen über Beförderungen oder Kündigungen)
Dritte, Bewerber und Website-Besucher
Externe Datenschutzrichtlinien müssen ebenfalls aktualisiert werden, um AI-bezogene Datenverarbeitungsaktivitäten offenzulegen, besonders wenn personenbezogene Daten von Bewerbern, Kunden oder Website-Besuchern mit AI-Tools verarbeitet werden.
Säule 2: Organisatorische Maßnahmen
Nicht alle AI-Tools bieten das gleiche Schutzniveau — und nicht alle Unternehmensdaten bergen das gleiche Risiko. Ein wirksames Datenklassifizierungsframework muss beide Dimensionen berücksichtigen: Die Sensibilität der Daten und das Sicherheitsniveau des Tools.
Ein praktischer Ansatz ist eine gestaffelte Matrix, die Datenkategorien mit Tool-Kategorien verknüpft:
Tool-Stufe 1 — Kostenlose oder grundlegende AI-Tools (kein Unternehmensvertrag, keine DPA vorhanden): Nur nicht-sensitive, nicht-personenbezogene Daten sollten genutzt werden. Denkt an allgemeine Recherche-Abfragen, öffentlich verfügbare Informationen oder Brainstorming ohne unternehmensspezifische Eingaben. Geht davon aus, dass alle eingegebenen Daten zum Modelltraining verwendet werden können.
Tool-Stufe 2 — Lizenzierte professionelle Tools (Pro-Abos mit grundlegenden vertraglichen Bedingungen, aber ohne vollständige DPA): Begrenzte Nutzung mit allgemeinen Geschäftsdaten, die keine personenbezogenen Daten oder vertrauliche Kundeninformationen enthalten.
Tool-Stufe 3 — Enterprise-Lösungen (mit DPA gemäß Art. 28 DSGVO, vertragliche Trainings-Opt-out, definierte Schutzmaßnahmen und dokumentierte Löschprozesse): Vertrauliche Geschäftsdaten, interne Dokumente und auch personenbezogene Daten können verarbeitet werden — vorausgesetzt, die Datenschutzfolgenabschätzung unterstützt dies und angemessene Schutzmaßnahmen sind vorhanden.
Unabhängig von der Tool-Stufe erfordern bestimmte Datenkategorien zusätzliche Vorsicht oder eine separate Bewertung:
- Besondere Kategorien personenbezogener Daten gemäß Art. 9 DSGVO (Gesundheitsdaten, Gewerkschaftszugehörigkeit, biometrische Daten usw.)
- Daten, die Berufsgeheimnis-Verpflichtungen unterliegen (z. B. Anwalt-Mandant-Privileg gemäß § 203 StGB)
- Daten, die bestimmten regulatorischen Anforderungen unterliegen (z. B. Bankgeheimnis, Geschäftsgeheimnisse mit vertraglichen NDA-Verpflichtungen)
Für diese Kategorien solltet ihr im Einzelfall eine Bewertung durchführen — auch wenn eine Enterprise-Lösung vorhanden ist. Zusätzliche Schutzmaßnahmen wie Anonymisierung oder Pseudonymisierung könnten erforderlich sein, bevor eine AI-Verarbeitung zulässig ist.
Governance-Strukturen
Effektive AI-Governance umfasst:
- Einen formellen Genehmigungsprozess für neue AI-Tools und Workflows, bevor sie eingeführt werden
- Ein zentrales AI-Register, das alle genehmigten Tools, deren beabsichtigte Anwendungsfälle und deren Datenverarbeitungsumfang dokumentiert
- Klare Dokumentation verbotener Anwendungsfälle und eingeschränkter Datenkategorien
- Eine Anforderung für menschliche Überprüfung aller AI-generierten Outputs, bevor sie extern oder in betriebliche Entscheidungsfindung verwendet werden
AI-Kompetenz und Schulung
Der Einsatz von AI-Tools ohne ausreichende Schulung führt zu Compliance-Fehlern. Ihr solltet ein strukturiertes AI-Literatur-Programm implementieren, das auf Nutzergruppen zugeschnitten ist (z. B. technische Teams, Standard-Geschäftsnutzer und Management). Die Schulung sollte zulässige Datennutzung, die Grenzen und Risiken von AI-Outputs sowie die angemessene Handhabung AI-generierter Inhalte abdecken.
Säule 3: Technische Maßnahmen
Technische Kontrollen sind die dritte wesentliche Schicht. Während die spezifischen Maßnahmen von eurer IT-Umgebung abhängen, sind typischerweise die folgenden Bereiche relevant:
- Zugriffskontrolle und rollengestützte Berechtigungen für AI-Tools
- Protokollierung und Überwachung der AI-Tool-Nutzung
- Datenverlustvermeidungsmechanismen, um zu verhindern, dass sensitive Daten an externe AI-Systeme übermittelt werden
- Netzwerk-Level-Kontrollen, um zu beschränken, welche AI-Endpunkte erreichbar sind
- Sichere API-Konfigurationen, wenn AI-Tools in bestehende Workflows integriert sind
Ihr solltet mit euren IT- und Security-Teams zusammenarbeiten, um angemessene Schutzmaßnahmen zu definieren, die auf eure spezifische Infrastruktur und euer Risikoprofil zugeschnitten sind.
Fazit
Der Einsatz von AI-Tools wie Claude in der gesamten Organisation erfordert nicht, Innovation zu begrenzen. Es erfordert eine strukturierte Kombination aus Vertragsverwaltung, Daten-Governance, Mitarbeitenden-Schulung und technischen Schutzmaßnahmen. Die entscheidende Frage ist nicht, ob AI eingesetzt werden soll, sondern wie sie kontrolliert und rechtlich konform genutzt werden kann.
Wie das Beispiel der AI-Systemdefinitionen in Verträgen zeigt, können scheinbar kleine Formulierungsentscheidungen erhebliche praktische Konsequenzen haben. Unternehmen, die in präzise vertragliche Sprache, klare interne Governance und robuste technische Kontrollen investieren, sind besser positioniert, ihre AI-Adoption zuversichtlich zu skalieren — ohne regulatorische Überraschungen.
Wichtigste Erkenntnisse: Eure AI-Compliance-Checkliste
Vertraglich
- Bestehende Kundenverträge auf AI-bezogene Einschränkungen überprüft
- Vertrags-Playbook zur Adressierung von AI-Klauseln aktualisiert
- DPAs geändert, um AI-Anbieter als Unterauftragsverarbeiter einzubeziehen
- Bestehende Kunden über neue AI-Unterauftragsverarbeiter benachrichtigt
- Anbietervereinbarungen mit AI-Anbietern, einschließlich DPA, SCC, Haftung und Vertraulichkeitsbedingungen
- Datenschutzrichtlinien für Mitarbeitende bezüglich AI-Datenverarbeitung aktualisiert
Organisatorisch
- Datenklassifizierungsframework definiert (zulässige vs. verbotene Datenkategorien und Anwendungsfälle)
- AI-Nutzungsrichtlinie entworfen und kommuniziert
- AI-Tool- und Workflow-Genehmigungsprozess eingerichtet
- Zentrales AI-Tool-Register erstellt
- Anforderung für menschliche Überprüfung externe oder entscheidungsrelevante AI-Outputs dokumentiert
- AI-Literatur-Schulungsprogramm gestartet, differenziert nach Nutzergruppe
Technisch
- Zugriffskontrolle und rollengestützte Berechtigungen konfiguriert
- Nutzungsprotokollierung und Überwachung aktiv
- Datenverlustvermeidungsmaßnahmen vorhanden
- Sichere API- und Netzwerkkonfigurationen überprüft
FAQ
Ist es rechtlich zulässig, Claude AI in meinem Unternehmen einzuführen?
Ja. Die Einführung von Claude AI ist rechtlich machbar, vorausgesetzt, Unternehmen implementieren vertragliche, organisatorische und technische Schutzmaßnahmen. Die Risiken entstehen durch die Nutzung der Tools, nicht durch die Technologie selbst.
Welche vertraglichen Maßnahmen sind vor dem Einsatz von AI-Tools erforderlich?
Überprüft Kundenverträge auf AI-Verbote, aktualisiert DPAs mit Anthropic als Unterauftragsverarbeiter, implementiert eine AI-Nutzungsrichtlinie für Mitarbeitende und aktualisiert externe Datenschutzrichtlinien, um AI-Datenverarbeitung offenzulegen.
Welche Daten können Mitarbeitende mit AI-Tools gemäß DSGVO nutzen?
Das hängt von der Tool-Stufe ab: Kostenlose Tools = nur nicht-sensitive Daten; lizenzierte Tools = allgemeine Geschäftsdaten; Enterprise-Lösungen mit DPA = vertrauliche und personenbezogene Daten, vorbehaltlich der Datenschutzfolgenabschätzung.
Benötige ich eine DPA mit Anthropic, bevor ich Claude nutze?
Ja. Stellt sicher, dass DPAs mit Standardvertragsklauseln (SCC) mit Anthropic und allen Middleware-Anbietern vorhanden sind, die Haftung, Gewährleistungen und Vertraulichkeit abdecken.
Welche Governance-Strukturen sind für die AI-Bereitstellung erforderlich?
Ein formeller Genehmigungsprozess für neue AI-Tools, ein zentrales AI-Register, dokumentierte verbotene Anwendungsfälle, Anforderungen für menschliche Überprüfung von AI-Outputs und strukturierte AI-Literatur-Schulung nach Nutzergruppe.
LEXR hilft Unternehmen, die rechtlichen und regulatorischen Anforderungen der AI-Bereitstellung zu navigieren.
Sucht ihr nach praktischer Anleitung? Unser AI Legal & Compliance Workshop bietet euerem Team ein strukturiertes Framework für konforme AI-Adoption, das Datenschutz, vertragliche Anforderungen und interne Governance in einer einzigen Sitzung behandelt. Mehr über unseren AI & Compliance Workshop →
Für mehr über LEXR’s Unterstützung von Technologie-Unternehmen besucht unsere AI & Technology Law-Praxis